

D3FEND, uma estrutura para profissionais de segurança cibernética para adaptar as defesas contra ameaças cibernéticas específicas agora está disponível através do MITRE. A NSA (National Security Agency) financiou a pesquisa do MITRE para D3FEND para melhorar a segurança cibernética dos Sistemas de Segurança Nacional, do Departamento de Defesa e da Base Industrial de Defesa. A base de conhecimento técnico da D3FEND de contramedidas defensivas para técnicas ofensivas comuns é complementar ao ATT&CK do MITRE, uma base de conhecimento do comportamento do adversário cibernético.
D3FEND estabelece uma terminologia de técnicas de defesa de rede de computadores e ilumina relações anteriormente não especificadas entre métodos defensivos e ofensivos. Esta estrutura ilustra a interação complexa entre arquiteturas de rede de computadores, ameaças e contramedidas cibernéticas. É dividida em 5 tópicos principais, sendo eles:
- • Blindagem(Harden): Envolve blindagem de aplicações, blindagem de credenciais, blindagem de mensagens, blindagem de plataforma, entre outros.
- • Detecção (Detect): Envolve Análise de arquivos, Análise de identificador, Análise de mensagens, Análise de tráfego de rede, monitoramento de plataforma, Análises de processos, Análise de comportamento de usuário, entre outros.
- • Isolamento (Isolate): Envolve Isolamento da execução, Isolamento de rede, entre outros.
- • Iludir/Enganar (Deceive): Envolve ambiente isca, objeto isca, entre outros.
- • Expurgar (Evict): Envolve bloqueio de conta, invalidação de cache de autenticação, entre outros.
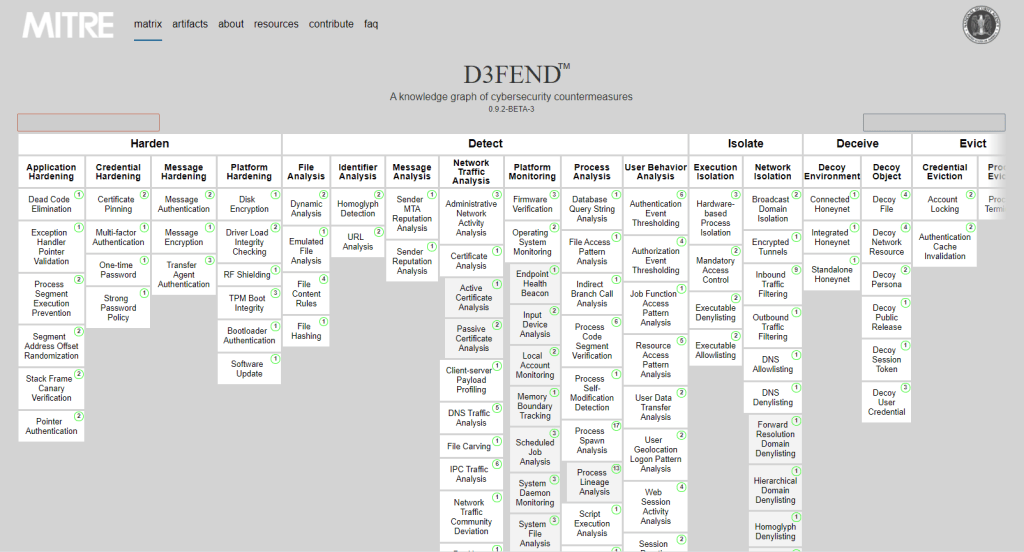
O MITRE lançou o D3FEND como um complemento à estrutura ATT&CK existente, uma base de conhecimento livre e globalmente acessível de táticas e técnicas do adversário cibernético com base em observações do mundo real. A indústria e o governo usam a ATT&CK como base para desenvolver modelos e metodologias de ameaças cibernéticas específicas.
Complementar ao modelo ATT&CK baseado em ameaças, o D3FEND fornece um modelo de maneiras de se opor às técnicas ofensivas comuns, enumerando como as técnicas defensivas afetam a capacidade de um ator de ter sucesso. Ao enquadrar a complexidade do defensor da rede de computadores de funções e técnicas de contramedidas tão gradualmente quanto ATT&CK enquadram as técnicas de ataque de rede de computadores, o D3FEND permite que os profissionais de segurança cibernética ajustem as defesas contra ameaças cibernéticas específicas, reduzindo assim a superfície de ataque potencial de um sistema. Como resultado, o D3FEND impulsionará o design, a implantação e a defesa mais eficazes de sistemas em rede em grande escala.
Estruturas como ATT&CK e D3FEND fornecem ferramentas agnósticas para a indústria e o governo conduzirem análises e comunicarem as descobertas. Seja categorizando o comportamento do adversário ou detalhando como os recursos defensivos atenuam as ameaças, as estruturas fornecem descrições comuns que capacitam o compartilhamento de informações e a colaboração operacional para um cenário cibernético em constante evolução.
Fonte: NSA Funds Development, Release of D3FEND
Posts relacionados: NIST – Draft do Framework de Segurança Cibernética para Gerenciamento de Riscos de Ransomware / NIST apresenta Framework para Desenvolvimento Seguro de Software e NIST – Estrutura de Gerenciamento de Risco