
Setenta por cento das empresas estão priorizando o investimento em segurança de software as a service (SaaS), estabelecendo equipes dedicadas para proteger aplicações SaaS, como parte de uma tendência crescente de maturidade neste campo da segurança cibernética, de acordo com um novo relatório divulgado este mês pela Cloud Security Alliance (CSA).
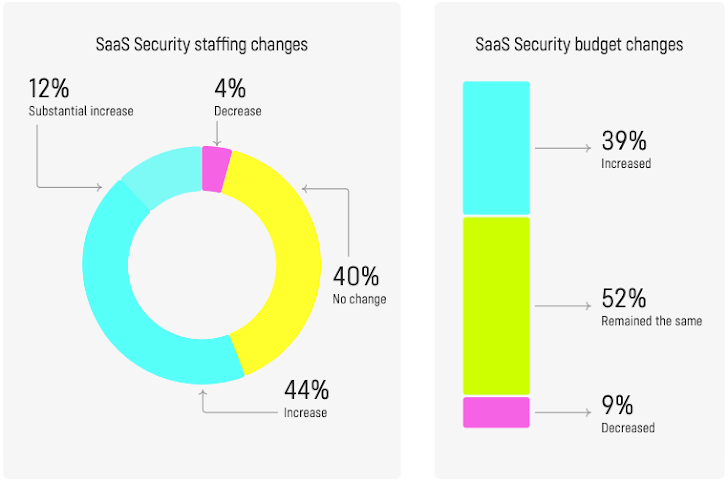
Apesar da instabilidade econômica e dos grandes cortes de empregos em 2023, as organizações aumentaram drasticamente o investimento em segurança SaaS. Na verdade, como descobriu a pesquisa, as empresas contrataram funcionários de segurança SaaS em 2023, representando um aumento de 56% da equipe, o que ocasionou um crescimento no orçamento de 39%.
A quarta pesquisa anual de segurança de SaaS, “Planos e prioridades do CISO para 2025”, foi conduzida pela CSA e encomendada pelo líder de segurança de SaaS, Adaptive Shield. Um total de 478 profissionais de segurança globais participaram, em todos os setores verticais. A pesquisa compartilha sua perspectiva sobre os sucessos e desafios da segurança SaaS à medida que os CISOs se preparam para definir prioridades para 2025.
Principais descobertas:
A segurança SaaS está mais importante do que nunca
A pesquisa mostra a crescente importância da segurança SaaS para as organizações que utilizam aplicações SaaS para gerenciar operações e armazenar dados críticos.
“Durante anos, a segurança SaaS foi uma reflexão tardia. No entanto, o cenário retratado na pesquisa deste ano pinta um quadro dramaticamente diferente, onde a segurança SaaS subiu para a vanguarda das agendas corporativas”, disse a CSA no relatório.
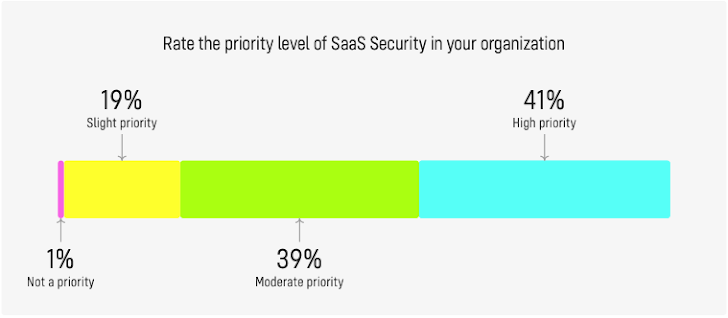
A pesquisa descobriu que 80% das organizações estão priorizando a segurança SaaS, com 41% tornando-a uma prioridade alta e 39% uma prioridade moderada.
70% das organizações estabeleceram equipes de segurança SaaS dedicadas
O surgimento de funções de segurança específicas de SaaS foi identificado pela primeira vez na pesquisa anual, com mais de 70% confirmando que possuem equipes dedicadas: 57% relataram ter uma equipe de segurança SaaS composta por pelo menos dois funcionários em tempo integral, enquanto outros 13% disseram ter uma pessoa dedicada a proteger aplicativos SaaS.
“Equipes de segurança SaaS dedicadas fazem sentido em um contexto empresarial. A função da segurança SaaS é multifuncional, sobrepondo diversas áreas que raramente são tocadas por apenas uma única equipe. Devido à natureza do SaaS, essas equipes estão envolvidas na segurança de identidade, gerenciamento de riscos, segurança de endpoint e detecção de ameaças”, afirmou a CSA no relatório.
Os recursos de segurança SaaS estão melhorando
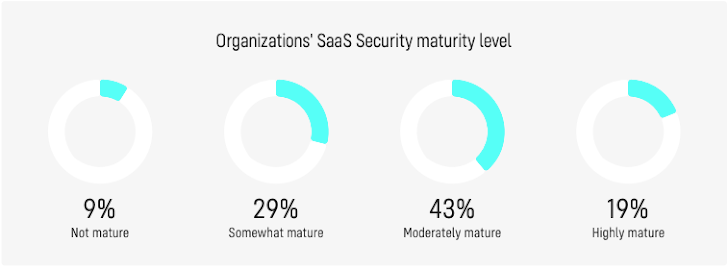
As organizações também melhoraram significativamente os principais recursos de segurança SaaS em comparação com o ano anterior, concluiu a pesquisa. Na verdade, 62% das organizações consideram agora que a sua postura de segurança SaaS é moderada a altamente madura.
Graças à aquisição de recursos de segurança SaaS, a visibilidade da pilha SaaS está aumentando. Hoje, 70% das organizações têm visibilidade moderada (47%) a total (23%) das suas aplicações SaaS, sendo que aquelas que alcançam visibilidade total mais do que duplicaram no ano passado, afirma o relatório.
Essa supervisão aprimorada é fundamental para uma configuração eficaz e gerenciamento de usuários. Ele também desempenha um papel crucial na identificação de recursos de dados compartilhados publicamente por engano ou indesejados, como documentos e repositórios.
As capacidades de detecção relacionadas aos ataques de autenticação multifator (MFA) também melhoraram de 47% para 62%, em comparação com o ano anterior. Na detecção de ameaças, 62% dos entrevistados declararam sua capacidade de detectar comportamentos anormais do usuário, em comparação com 44% há um ano.
As organizações ainda enfrentam desafios nos esforços de segurança de SaaS
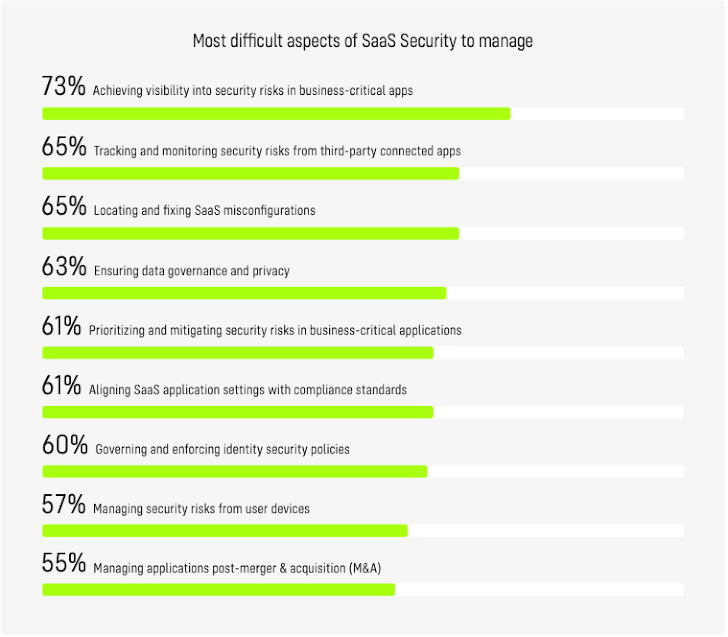
Embora as organizações tenham melhorado a supervisão da segurança do SaaS, 73% dos entrevistados apontaram a obtenção de visibilidade em aplicativos críticos para os negócios como seu maior desafio.
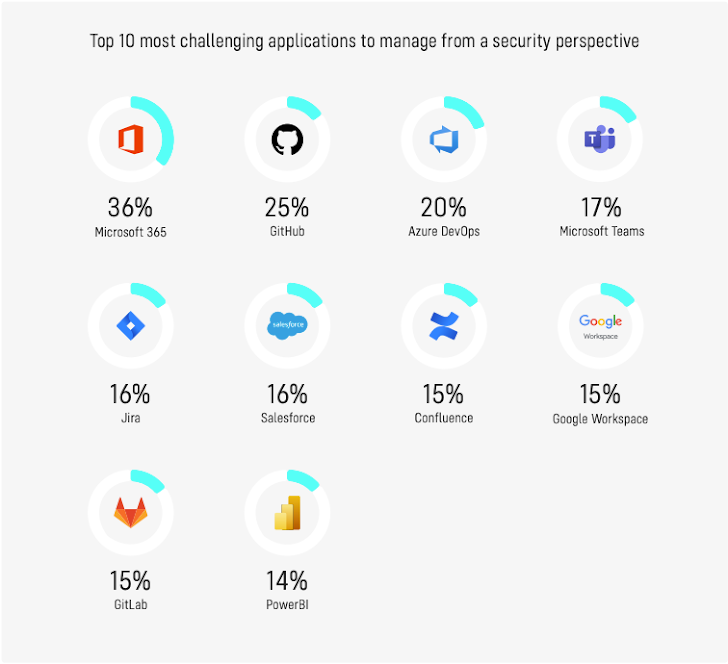
De acordo com os entrevistados, os 10 aplicativos mais difíceis de proteger incluem aplicações essenciais aos negócios, como Microsoft 365, GitHub, Microsoft Teams, Jira, Salesforce e Google Workspace.
Desafios adicionais incluem rastreamento e monitoramento de riscos de segurança de aplicativos conectados de terceiros (65%); localizar e corrigir configurações incorretas de SaaS (65%); garantir a governança e a privacidade dos dados (63%); e alinhar as configurações do aplicativo SaaS com os padrões de conformidade (61%).
Apesar dos desafios, o investimento em segurança SaaS está valendo a pena
O investimento descoberto pela pesquisa demonstra claramente que as organizações estão levando a segurança SaaS a sério. Na verdade, a pesquisa identificou uma tendência positiva: apenas 25% dos entrevistados sofreram um incidente de segurança SaaS nos últimos dois anos.
Os incidentes de segurança mais comuns relatados foram violações de dados (52%) e vazamento de dados (50%), seguidos de acesso não autorizado (44%) e aplicativos maliciosos (38%).

Usuários SSPM capazes de lidar melhor com os desafios de segurança de SaaS
As empresas que adotaram o SaaS Security Posture Management (SSPM) estão se saindo melhor do que aquelas que usam outras ferramentas, como CASB e auditorias manuais, para proteger a pilha SaaS.
Aqueles que usam SSPM têm duas vezes mais chances de ter visibilidade total de sua pilha de SaaS — 62% dessas organizações são capazes de supervisionar mais de 75% de seu ambiente de SaaS em comparação com aquelas que utilizam outras ferramentas e processos manuais em sua estratégia (31% ).
Os usuários do SSPM também eram mais propensos a considerar as principais tarefas de segurança de SaaS fáceis, enquanto os usuários não SSPM as consideravam muito difíceis.
A pesquisa demonstra um impulso positivo na estratégia de segurança SaaS. Desde o estabelecimento de equipes até a implementação de novos processos e ferramentas de segurança SaaS, todas as organizações estão priorizando esforços em segurança SaaS. A integração do SSPM surge como um fator de reforço da segurança SaaS de uma organização. A pesquisa destaca a importância de revisitar e refinar as estratégias de segurança SaaS nas organizações para incluir ferramentas que abordem especificamente a segurança SaaS. Isto pode ajudar a reforçar as dificuldades atuais e resolver as lacunas de segurança que enfrentam atualmente, reduzindo assim a probabilidade de um incidente de segurança SaaS no futuro.
Para saber mais, clique aqui.
