
Um dos melhores recursos de mapas de navegação, como o Google Maps, é quando eles dizem “rota mais rápida disponível. Você gostaria de redirecionar?” Quem não gostaria de chegar ao seu destino final com mais rapidez e eficiência? O mesmo é verdade nos negócios, especialmente para as certificações ISO 27001.
Sendo um padrão tão abrangente, a ISO 27001 tem disparado em popularidade nos últimos anos como uma estrutura de escolha para muitas organizações e a segurança de suas informações. Mas assim como sua abordagem holística oferece muitas vantagens, também há muito a considerar e se preparar, bem como muitos obstáculos potenciais.
Assim como o Google Maps ajuda você a navegar para onde precisa ir, forneceremos alguns insights para ajudá-lo a obter sua certificação de forma mais fácil. Neste artigo, discutiremos três desafios comuns que as organizações frequentemente encontram durante a ISO 27001 e como você pode evitá-los melhor.
Considere isso como sua “rota mais rápida disponível” — com essas informações, você poderá navegar pela ISO 27001 de forma mais eficiente.
3 grandes desafios com a ISO 27001 (e como evitá-los)
Embora cada organização seja diferente, a preparação para obter essa certificação será um grande impulso para qualquer um. Apesar de existirem muitas instruções disponíveis para ajudar você a ir do início ao fim com sucesso, a orientação a seguir representa alguns dos obstáculos comuns encontrados por organizações que passam pela certificação ISO 27001. Munido desse conhecimento você poderá se preparar de maneira mais completa para evitar ou eliminar problemas com essa norma.
1 – Falta de liderança e comprometimento da alta gerência
Como em qualquer iniciativa de conformidade, você obviamente deve obter aprovação da liderança antes de prosseguir com a certificação ISO 27001. Mas, no que diz respeito a esse padrão específico, é mais do que apenas obter autorização para explorar o orçamento. A alta gerência deve desempenhar um papel ativo e importante em seu sistema de gerenciamento de segurança da informação (ISMS) se você quiser ter sucesso na certificação.
A ISO 27001 não apenas apresenta requisitos específicos em relação à liderança, mas a natureza holística da estrutura significa que deixar de fora suas contribuições pode levar a ainda mais problemas e não conformidades que você precisa abordar.
Embora existam outros requisitos de sistema de gestão a serem considerados, aqui estão algumas outras maneiras pelas quais uma falta específica de comprometimento da liderança pode prejudicar sua certificação ISO 27001:
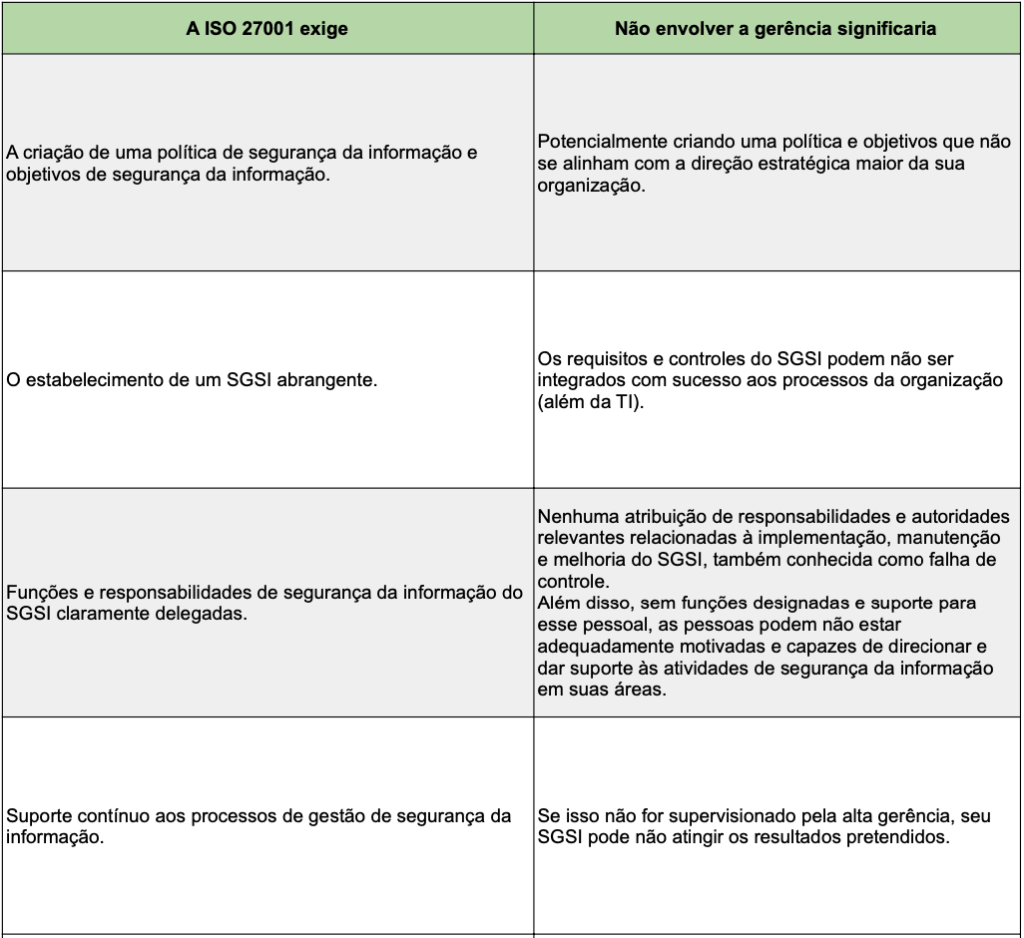
Para evitar essas armadilhas, a alta gerência deve ser a força motriz por trás do seu ISMS e de sua realização. Certifique-se de que eles sejam, começando com:
- • Designar alguém da alta gerência (por exemplo, o CEO) que deve entender completamente as questões estratégicas em torno da governança de TI e Segurança da Informação e o valor para sua organização;
- • Garantir que eles prestem atenção específica ao monitoramento do progresso do plano de implementação da ISO 27001, assim como fazem para monitorar todas as outras metas comerciais importantes.

2 – Falta de informações documentadas sobre seu Sistema de Gestão de Segurança da Informação (SGSI)
Embora a documentação possa ser um problema comum em todas as iniciativas de conformidade, a natureza abrangente deste padrão pode novamente atrapalhar os trabalhos. A ISO 27001 exige diretamente muita documentação, mais do que talvez as organizações esperem, e essa falta de conhecimento sobre o padrão muitas vezes pode resultar em não conformidades durante o processo de certificação.
Em relação ao seu SGSI, você deve documentar (e comunicar):
- • O escopo do seu SGSI;
- • Sua política e objetivos de segurança da informação;
- • Seus processos de avaliação e tratamento de risco, bem como os resultados desses processos;
- • Sua Declaração de Aplicabilidade;
- • Evidências do seu programa/resultados de auditoria, resultados de monitoramento e medição, revisões de gestão e não conformidades/ações corretivas.
Durante esse estudo, foi descoberto que é especificamente uma falta de informações documentadas relacionadas ao registro de ações, decisões e resultados dos processos do SGSI e controles de segurança da informação que desvia as organizações. Para outros casos, pode ser que as informações que eles escrevem não são suficientes para permitir que os requisitos de avaliação de desempenho sejam realizados.
Mas, se você registrar todos esses itens cuidadosamente, não só estará muito mais próximo da conformidade com os requisitos da norma 27001, como também evitará muita instabilidade em torno do seu SGSI caso haja mudança de pessoas em funções-chave.
Para garantir que você crie documentação adequada que atenda aos requisitos da ISO 27001:
- • Tome cuidado para estabelecer um entendimento completo do padrão e da documentação exata necessária;
- • Garanta que os indivíduos apropriados revisem toda a documentação quando necessário antes de liberar as informações para circulação geral;
- • Controle o acesso a essas informações para que elas não possam ser alteradas acidentalmente, corrompidas, excluídas ou acessadas por indivíduos para os quais não são apropriadas.
3 – Falta de um programa efetivo de auditoria interna
Além da documentação extensa, a ISO 27001 também exige o estabelecimento de um programa de auditoria interna como um importante fator contributivo para a eficácia contínua (obrigatória) do seu SGSI.
Como a 27001 exige recertificação e melhoria contínua, isso significa que você precisará descobrir como conduzir essas auditorias internas periódicas, mas, às vezes, as organizações não percebem que isso é obrigatório e, outras vezes, não têm recursos ou orçamento para manter as medidas de segurança necessárias.
Infelizmente, para aqueles que estão passando pela certificação, isso pode levar a mais não conformidades durante auditorias internas e externas, bem como aos problemas potenciais que podem surgir ao deixar seus controles e/ou sites de alto risco sem avaliação com mais frequência.
Embora não possamos oferecer nenhum conselho sobre como contornar restrições financeiras, podemos dizer que, para evitar ser pego por esse requisito, considere:
- • Estabelecer uma compreensão completa do padrão ISO 27001;
- • Documentar um plano de auditoria interna bem definido que cubra cada cláusula do SGSI, cada atividade de controle aplicável do “Anexo A” e cada local de alto risco no escopo pelo menos uma vez ao longo do ciclo de certificação de 3 anos (Faça isso por meio da colaboração com a gerência e os proprietários do controle);
- • Garantir que o programa de auditoria interna seja revisado pelo menos anualmente para precisão e integridade;
- • Confirmar que os resultados das auditorias internas sejam relatados à alta gerência.
Para saber mais, clique aqui.